黑客吐槽日本云平台:225份勒索信没人看,还得附上找信教程
黑客吐槽日本云平台:225份勒索信没人看,还得附上找信教程
Wei Family LLC勒索这门“生意”,居然也有消息发出去、对方死活不读的烦恼。
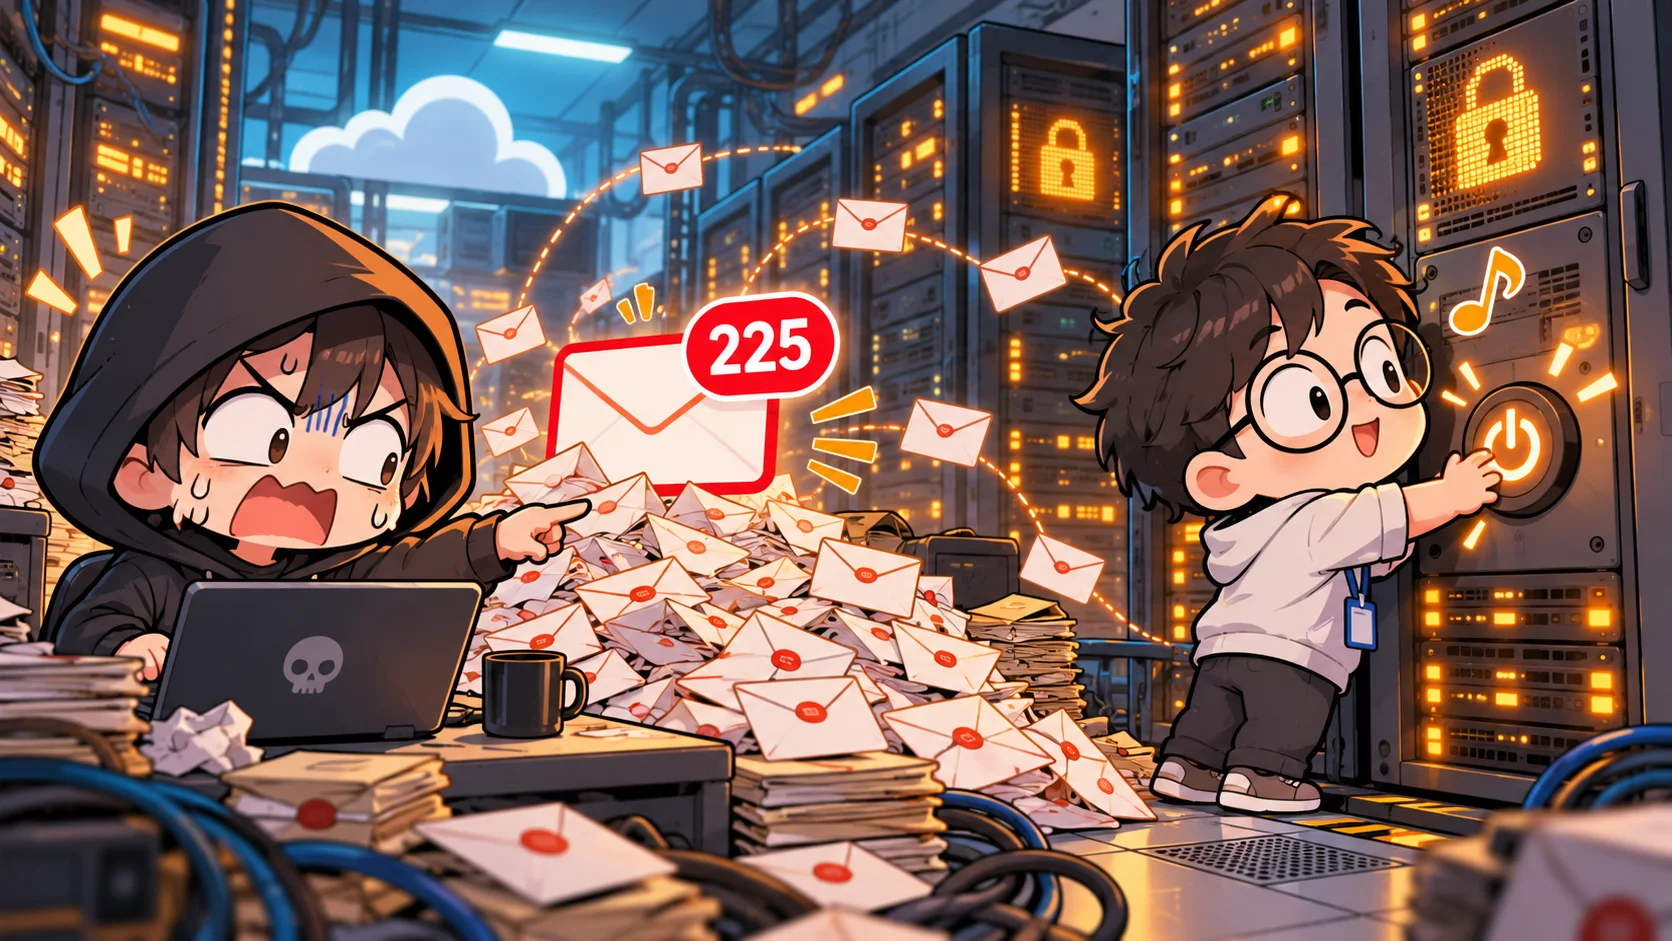
据报道,黑客入侵日本云平台 IDCF 后,在系统里留下了 225 份勒索信。结果七个小时过去,运维人员仍在反复尝试重启已经出故障的虚拟机,压根没发现信在哪。
单看这段描述,简直像一场典型的沟通事故:一方急着谈赎金,另一方还在努力证明“重启能够解决一切问题”。
技术对抗进行到这里,突然变成了阅读理解。
留了225份勒索信,运维还在忙着重启
事情发生在 2026 年 10 月 7 日。软银旗下的 IDC Frontier 遭遇勒索软件攻击,其提供的 IDCF 云服务东日本第一区域发生严重故障,受影响客户包括 495 家企业和地方政府。
这是一场真实的安全事故。不过,整起事件中最具戏剧性的部分,主要来自攻击者自己的一份公开声明。读的时候自然要留个心眼:这是作案者的单方自述,不能直接当成完整的事故调查报告。
但就这份自述而言,黑客的怨气已经快溢出屏幕了。
225 份勒索信是什么概念?留了一份没人理,可以怀疑自己放的位置太偏;留了 225 份还没人看,恐怕就得开始怀疑,对方的项目流程里是不是压根没安排“阅读”这个环节。
尤其尴尬的是,勒索的前提是对方得理解威胁。受害者总得先知道发生了什么,才会考虑下一步是交钱还是止损。
现在倒好,对方连通知都没找着。黑客精心准备了威胁,接收方的流程却卡在了第一步。
勒索信写成使用教程,工单关了还要好评
眼看对方迟迟不接招,攻击者后来干脆把勒索信息直接挂到了 IDCF 官网上。
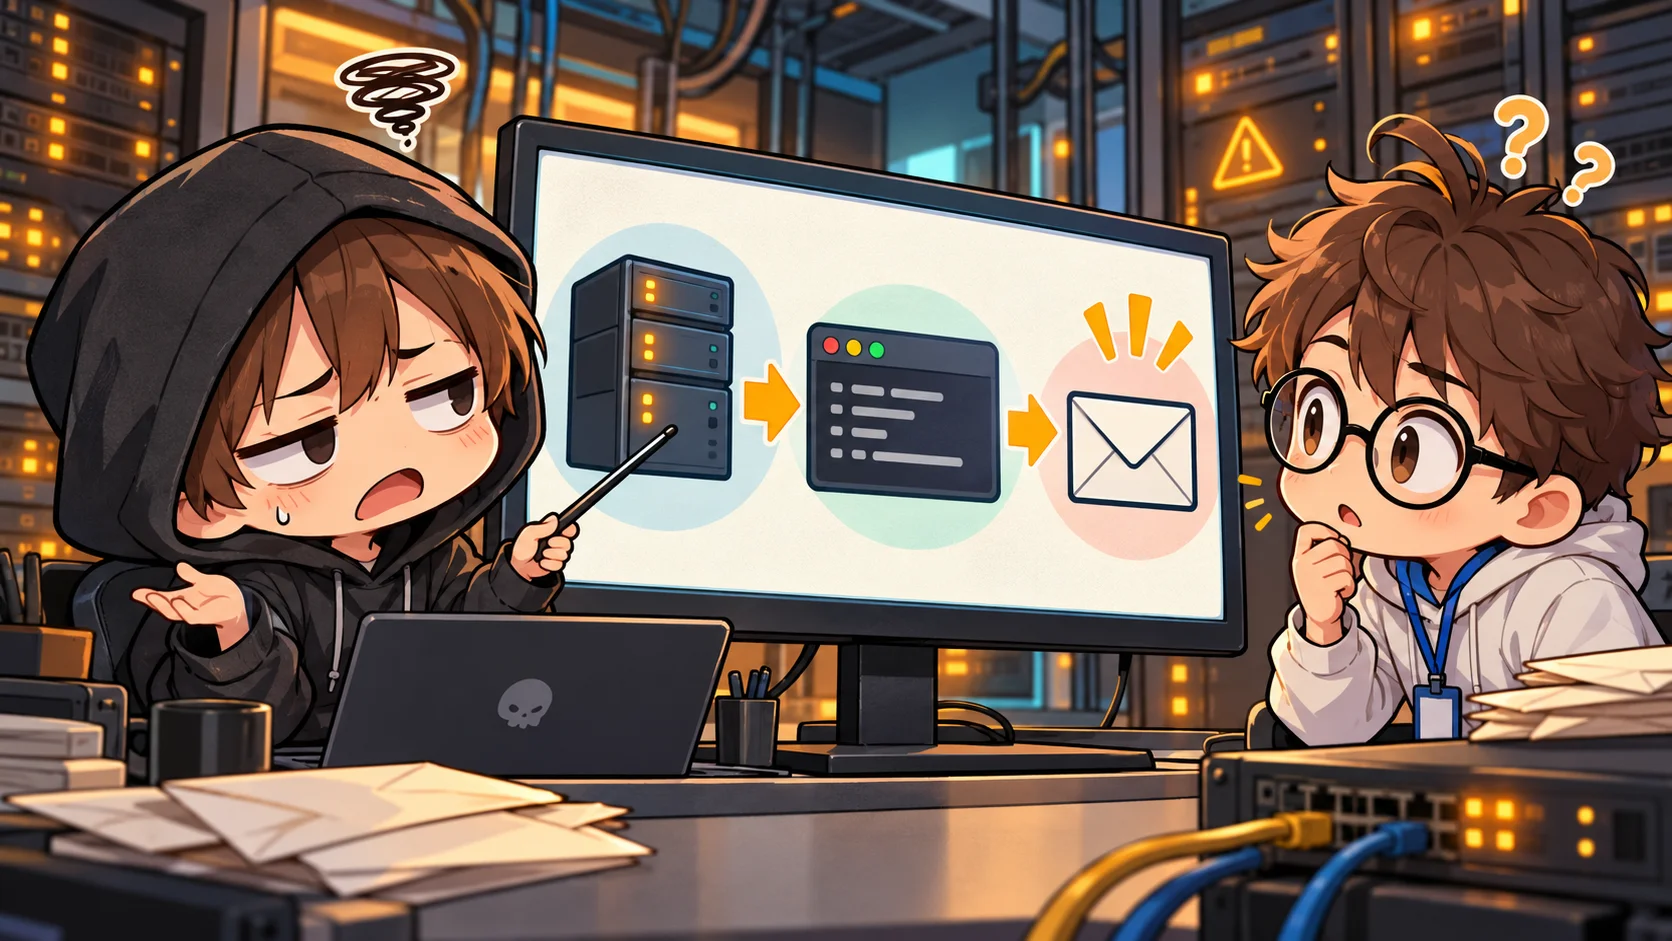
更有画面感的是,攻击者还在声明里耐心地列出了寻找勒索信的详细步骤:选择哪一类服务器、打开什么终端、输入什么命令查看文件。
一封勒索信,写着写着,硬生生变成了使用说明书。攻击者除了负责制造事故,还得兼职搞“技术答疑”,负责降低受害者的阅读门槛,生怕对方卡在第一步不知道怎么点。
如果再配上两张终端截图、用红圈画几个箭头,这份材料几乎就是一份标准的保姆级教程。
同一份声明里,黑客还指责平台的客服:面对大量涌入的客户报障,客服机械地套用模板直接关闭工单,转头还要发一份满意度调查。
这也是整段故事里最具职场讽刺意味的细节。
如果攻击者的指控属实,客户面对的就是一种奇妙的体验:服务器的问题明明白白摆在那里,但关于服务器报障的流程,已经被礼貌地处理完了。
现实里的故障还在蔓延,流程里的故障却已经打卡下班。系统最后还不忘递上一张评价表,仿佛整件事只差一个五星好评。
也难怪这份声明读起来,除了敲诈,还透着一股催项目进度的焦躁。攻击者急着推进谈判,平台却一直停留在基础排查阶段。两边忙活了半天,连彼此正在处理什么事都没对齐。
荒诞闹剧背后,是丢掉数据的沉重代价
当然,黑客急着让人读信,目的始终是敲诈。看懂了攻击信息,也绝不意味着该照着黑客的要求办。这个故事之所以像笑话,仅仅是因为一场网络灾难被描述成了如此脱节的沟通现场。
而真正付出代价的客户,一点都笑不出来。
IDC Frontier 在 10 月 8 日的第三份公告中坦承,在受影响的四个分区内,客户数据预计难以提取或恢复。按照公司当时的评估,数据恢复只能依靠客户自己保有的备份,并建议客户尽快在其他环境下重建系统。
这句话,比攻击者的长篇吐槽沉重得多。
客户原本只是租用云服务买个省心,现在却不得不面对一个极其残酷的问题:除了这个云平台,自己手里到底还有没有另一份能拿出来用的独立备份?
两种“认真”撞在一起,真正救命的只有备份
同一场事故里,也有一份让人稍微松口气的公告。
网站内容管理服务 Movable Type 的运营方 Six Apart 随后表示,其受影响环境的完整备份在故障发生前就已经做好,而且保存在另一套完全独立的云基础设施上,他们正据此准备恢复服务。
平时看,做异地备份像一笔只见花钱、不见动静的沉没成本。只有在整个环境彻底沦陷时,它才终于体现出无可替代的价值:让人在废墟之上,手里还能握着一份可以重新开始的底牌。
这件事最耐人寻味的地方,恰恰在于它把两种“认真”放在了同一个切面里。
按攻击者的描述,一边是近乎机械的形式化“认真”:运维在认真地反复点重启,客服在认真地套模板关工单,系统在认真地收集满意度评价。每个规定动作挑不出毛病,连起来却什么实际问题都没解决。
而另一边,则是工程师未雨绸缪的认真:平时默默把数据备份在另一套系统里,关键时刻成了唯一的退路。
黑客到底有没有被气到,我们只能从那份声明里猜测。但客户想要什么始终很清楚:服务器能跑,数据还在,报上去的故障有人真正去解决。
至于满意度调查,至少等系统重新跑起来了再发。